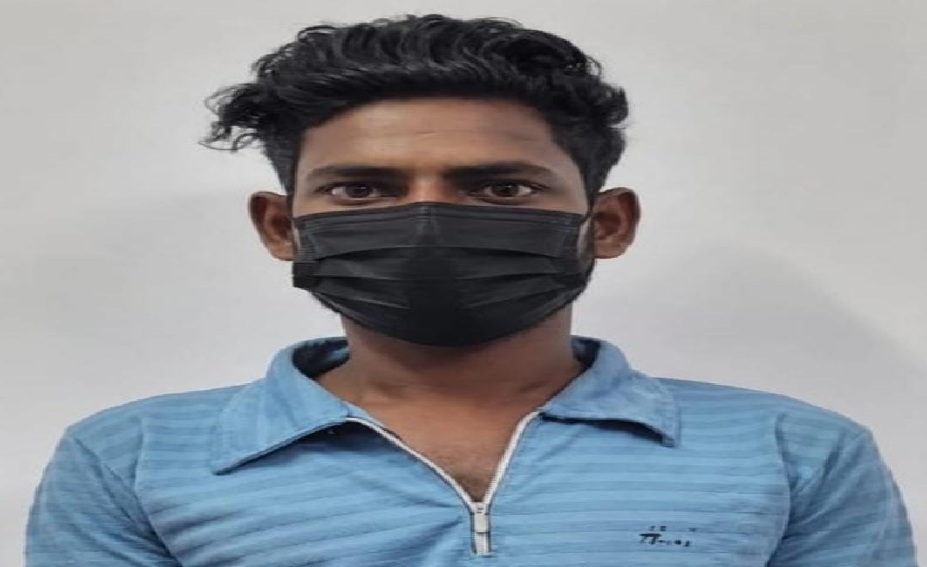
नोएडा, दिल्ली, गुरुग्राम और मुंबई में बम धमकी भेजने में इस्तेमाल हुईं ईमेल आईडी बेचने का आरोप, पाकिस्तान और बांग्लादेश समेत कई देशों के लोगों से संपर्क होने का दावा
लखनऊ। उत्तर प्रदेश आतंकवाद निरोधक दस्ता (एटीएस) ने फर्जी ईमेल आईडी बनाकर विदेशों में बैठे लोगों को बेचने और उनके जरिए देश विरोधी गतिविधियों में मदद पहुंचाने के आरोप में कानपुर नगर से 24 वर्षीय अंकित शंखवार को गिरफ्तार किया है। एटीएस के अनुसार, आरोपी के लैपटॉप से मिली एक्सेल फाइलों में करीब पांच लाख ईमेल आईडी का विवरण मिला है। इनमें नोएडा, दिल्ली और गुरुग्राम के स्कूलों तथा अन्य महत्वपूर्ण प्रतिष्ठानों को बम से उड़ाने की धमकी देने में इस्तेमाल हुई ईमेल आईडी भी शामिल हैं। मुंबई के महापौर कार्यालय को धमकी देने में इस्तेमाल हुई एक अन्य ईमेल आईडी का विवरण भी मिला है।
एटीएस के मुताबिक, 29 अक्टूबर 2026 को उसे सूचना मिली थी कि ‘simenbriones9265@gmail.com’ नाम की ईमेल आईडी से गौतमबुद्धनगर, दिल्ली और गुरुग्राम के विभिन्न स्कूलों को धमकी भरे संदेश भेजे जा रहे हैं। इन संदेशों में नोएडा और अन्य शहरों के स्कूलों में बम विस्फोट करने, पंजाबी गायक दिलजीत दोसांझ के दिल्ली-एनसीआर में प्रस्तावित कार्यक्रम में धमाके करने तथा एक प्रसिद्ध फिल्म अभिनेता के घर पर बम विस्फोट करने की धमकी दिए जाने की बात सामने आई थी।
सूचना के आधार पर एटीएस ने संबंधित ईमेल आईडी का तकनीकी विश्लेषण किया। जांच में पता चला कि इस ईमेल आईडी का उपयोग कानपुर नगर से किया गया था। इसके बाद संदेह के आधार पर अंकित शंखवार की पहचान की गई। एटीएस ने 28 अक्टूबर 2026 को उसे कानपुर नगर से गिरफ्तार कर लिया।
लैपटॉप और मोबाइल से अहम जानकारी मिलने का दावा
एटीएस ने आरोपी के पास से एक मोबाइल फोन और एक लैपटॉप बरामद किया है। एजेंसी के अनुसार, लैपटॉप में कई एक्सेल फाइलें और क्रिप्टोकरेंसी से जुड़े डिजिटल वॉलेट मिले हैं। इन फाइलों में लगभग पांच लाख ईमेल आईडी का विवरण होने की बात सामने आई है। बताया गया है कि इन आईडी को प्रॉक्सी सर्वर का इस्तेमाल करके छद्म रूप से उपयोग करने के उद्देश्य से तैयार किया गया था।
पूछताछ में आरोपी ने कथित तौर पर बताया कि वह वर्ष 2021 से फर्जी ईमेल आईडी बनाने का काम कर रहा था और अब तक लाखों आईडी बना चुका है। एटीएस के मुताबिक, आरोपी इन आईडी को बेचने के लिए फेसबुक के खरीद-बिक्री समूहों से जुड़ा था। धीरे-धीरे उसका संपर्क पाकिस्तान, बांग्लादेश, तुर्किये, मिस्र और अन्य देशों के समूहों तथा व्यक्तियों से भी हुआ।
ईमेल आईडी के साथ पासवर्ड और सुरक्षा संबंधी विवरण भी भेजता था
जांच एजेंसी के अनुसार, आरोपी ईमेल आईडी बेचते समय एक एक्सेल शीट में संबंधित आईडी, पासवर्ड, पुनर्प्राप्ति ईमेल और दो-स्तरीय प्रमाणीकरण से जुड़े विवरण भी उपलब्ध कराता था। इन जानकारियों का इस्तेमाल ईमेल खातों तक पहुंच बनाने और सुरक्षा संबंधी प्रक्रियाओं को दरकिनार करने के लिए किए जाने की आशंका है।
एटीएस का कहना है कि आरोपी इन ईमेल आईडी के बदले क्रिप्टोकरेंसी के माध्यम से भुगतान प्राप्त करता था। उसके मोबाइल फोन में विभिन्न देशों के लोगों के संपर्क और बड़ी मात्रा में यूएसडीटी के लेन-देन से जुड़े विवरण मिलने की बात भी कही गई है।
बांग्लादेशी नागरिक को आईडी बेचने का आरोप
एटीएस के मुताबिक, अंकित शंखवार सोशल मीडिया और व्हाट्सऐप के माध्यम से बांग्लादेशी नागरिक अलामीन इस्लाम उर्फ अलामीन के संपर्क में आया था। आरोप है कि अलामीन ने उससे फर्जी ईमेल आईडी उपलब्ध कराने को कहा और इसके बदले उसे 6,000 यूएसडीटी का भुगतान किया गया। एजेंसी के अनुसार, इस लेन-देन से जुड़े साक्ष्य आरोपी के मोबाइल फोन में मिले हैं।
जांच में यह भी सामने आने का दावा किया गया है कि आरोपी ने ‘simenbriones9265@gmail.com’ ईमेल आईडी अलामीन इस्लाम को भेजी थी। इसी आईडी का इस्तेमाल 12 अक्टूबर 2026 को नोएडा के विभिन्न स्कूलों और अन्य स्थानों पर धमकी भरे ईमेल भेजने में किए जाने की बात कही गई है।
इसके अलावा, ‘smithjohnson6889@gmail.com’ नाम की एक अन्य ईमेल आईडी भी आरोपी के उपकरणों में मिली। एटीएस के अनुसार, 23 अक्टूबर 2026 को मुंबई के महापौर कार्यालय को बम विस्फोट की धमकी देने में इस आईडी का इस्तेमाल किया गया था। एजेंसी का कहना है कि संबंधित ईमेल खातों के पासवर्ड, पुनर्प्राप्ति ईमेल और दो-स्तरीय प्रमाणीकरण से जुड़े विवरण व्हाट्सऐप के जरिए बांग्लादेशी नागरिक को भेजे गए थे।
कई देशों के लोगों से संपर्क की जांच
एटीएस के मुताबिक, आरोपी के मोबाइल फोन में पाकिस्तान, बांग्लादेश, मिस्र, तुर्किये और अमेरिका समेत विभिन्न देशों के मोबाइल नंबरों से संपर्क होने के प्रमाण मिले हैं। उसके क्रिप्टोकरेंसी लेन-देन की भी जांच की जा रही है। एजेंसी को आशंका है कि फर्जी ईमेल आईडी के कारोबार के जरिए देश विरोधी गतिविधियों में शामिल लोगों को तकनीकी मदद पहुंचाई जा रही थी।
हालांकि, इस पूरे नेटवर्क में अन्य लोगों की भूमिका, धमकी भरे ईमेल भेजने वालों की पहचान और संबंधित गतिविधियों में प्रत्येक व्यक्ति की संलिप्तता का पता लगाने के लिए आगे की जांच की जा रही है।
मुकदमा दर्ज, अन्य सहयोगियों की तलाश
इस मामले में लखनऊ स्थित एटीएस थाने में संबंधित धाराओं के तहत मुकदमा दर्ज किया गया है। गिरफ्तार आरोपी को नियमानुसार न्यायालय के समक्ष पेश करने और पुलिस हिरासत में लेकर पूछताछ करने की अनुमति मांगे जाने की प्रक्रिया बताई गई है। एटीएस का उद्देश्य कथित नेटवर्क से जुड़े अन्य लोगों की पहचान करना और उनके खिलाफ कानूनी कार्रवाई करना है।फिलहाल, आरोपी के खिलाफ लगाए गए आरोपों की जांच जारी है। मामले में अंतिम निष्कर्ष और दोष सिद्ध होने का निर्णय न्यायिक प्रक्रिया के बाद ही होगा।
यह भी पढ़े : नकली पोस्टर से विपक्षी एकता नहीं तोड़ पाएगी भाजपा: अखिलेश\
यह भी पढ़े : सीएम योगी की अधिवक्ताओं को बड़ी सौगात, पांच लाख तक कैशलेस इलाज
यह भी पढ़े : लोहिया ट्रस्ट की कमान अब अखिलेश के हाथ, शिवपाल की भूमिका बदली
यह भी पढ़े : लोक सेवक की जवाबदेही जरूरी, लोकायुक्त व्यवस्था पर अंकुश का काम करती है: योगी
यह भी पढ़े : BRICS SUMMIT 2026:भारत-चीन रिश्तों को नई दिशा, साझेदारी पर शी का जोर